Sicherheit (Preview)
Nutzung
Nutze den Bereich Sicherheit, um sicherheitsrelevante Risiken bei der gewählten Applikation frühzeitig zu erkennen und zu priorisieren. Du siehst auf einen Blick, welche Endpoints von bekannten Schwachstellen betroffen sind, für welche Schwachstellen bekannte Exploits existieren und wo Updates zur Risikominimierung verfügbar sind. So kannst du besonders kritische Risiken gezielt identifizieren und entsprechende Maßnahmen einleiten.
Hinweis
Zum Anzeigen des Features Sicherheit benötigst du die Lizenz baramundi Proactive Hub Advanced.
Übersicht
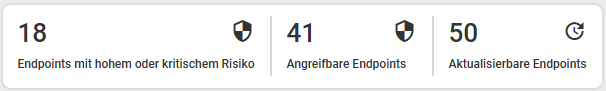
Die Übersichtskachel zeigt dir folgende Gesamtzahlen innerhalb deiner Umgebung:
- Endpoints mit hohem oder kritischem Risiko
- Angreifbare Endpoints
- Aktualisierbare Endpoints
Risikostufe und Exploit-Status
Es gibt vier Risikostufen im Bereich 0-100:
- Niedrig (0-39)
- Mittel (40-69)
- Hoch (70-89)
- Kritisch (90-100)
Eine Software ohne bekannte Schwachstelle(n) wird ebenfalls in die Risikostufe „Niedrig“ eingestuft, da jede Software potentielle (ggf. noch unbekannte) Schwachstellen besitzt.
Der Exploit-Status beschreibt den Ausnutzungsgrad der (bekannten) Schwachstelle. Dabei liegen Anzeichen vor, dass die Schwachstelle entweder bereits aktiv ausgenutzt wird oder dass ein „Proof of Concept Exploit“ veröffentlicht wurde. Wir unterscheiden die Status:
- Bekannter Exploit
- Kein bekannter Exploit
Messung
Im Bereich Messung siehst du alle Endpoints, auf denen die gewählte Applikation installiert ist, standardmäßig sortiert nach der höchsten Risikostufe. Hier findest du die Erklärung zu den Tabellenfunktionen.
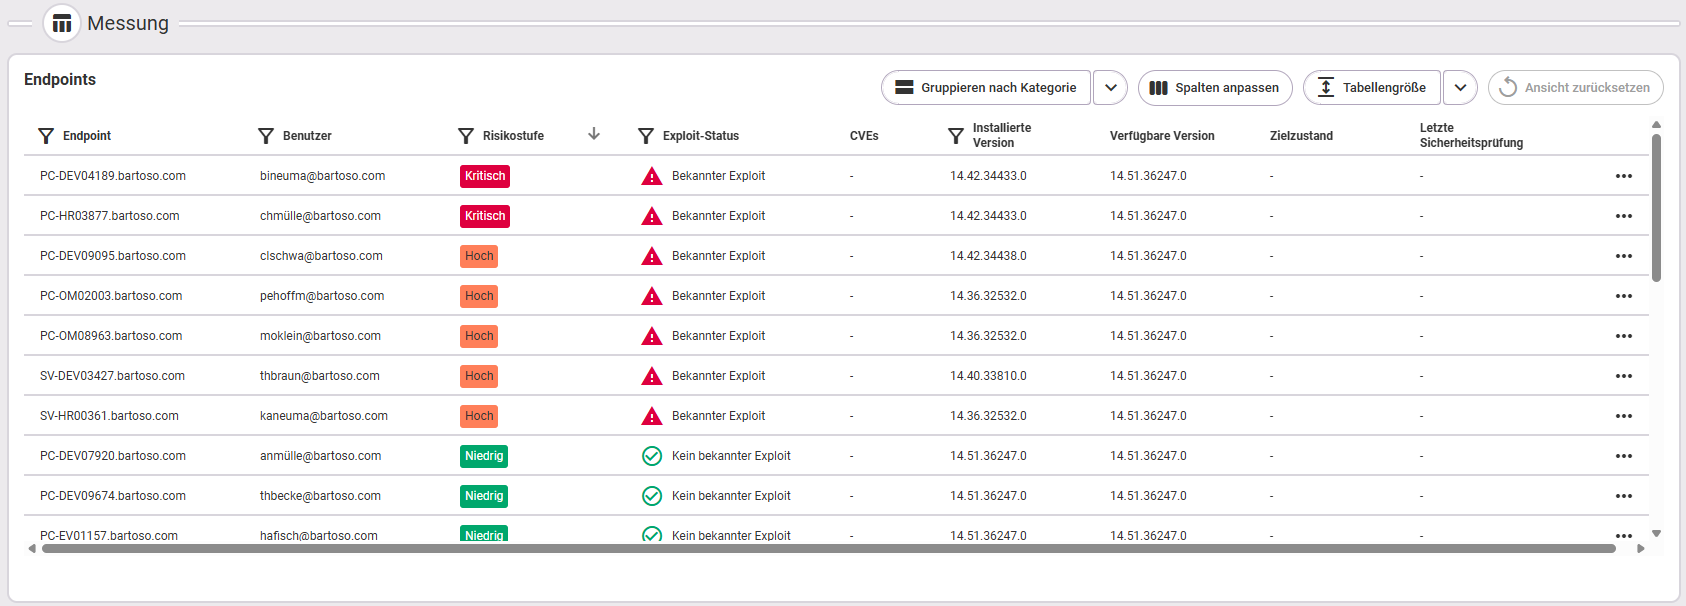
Folgende Informationen stehen zur Verfügung:
- Name des Endpoints
- Benutzername (des Benutzers des Endpoints)
- Risikostufe (Niedrig, Mittel, Hoch, Kritisch)
- Exploit-Status (Bekannter Exploit oder Kein bekannter Exploit)
- CVE-ID (ID der Schwachstelle)
- Installierte Version (auf diesem Endpoint)
- Verfügbare Version
- Zielzustand (der Software auf dem Endpoint)
- Letzte Sicherheitsprüfung (Zeitpunkt)